À retenir
- Au moins 150 magasins Intermarché sont touchés, selon BFM, et le patron de Coopérative U confirme une attaque subie depuis la nuit de dimanche à lundi.
- Les régulateurs de froid du fabricant danois Danfoss sont en cause, avec une consigne poussée à 50 °C.
- Des rayons de frais et de surgelés ont été jetés ; aucun groupe ne revendique et aucune fuite de données n’est annoncée.
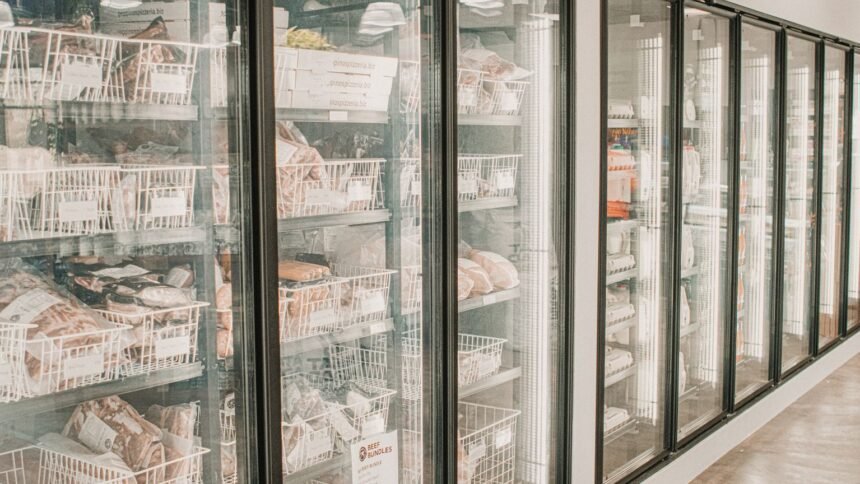
Des pirates ont fait grimper jusqu’à 50 °C la consigne des frigos de supermarchés dans la nuit de dimanche à lundi 12 octobre, forçant des magasins à jeter leurs rayons de frais et de surgelés. Au moins 150 Intermarché sont concernés, selon BFM.
Une consigne de 50 °C envoyée à distance sur des régulateurs Danfoss
Les pirates auraient déclenché à distance un dégivrage forcé sur des installations équipées de régulateurs du fabricant danois Danfoss, d’après BFM. La température de consigne a été portée à 50 °C pendant la nuit, bien au-dessus de ce que supportent des produits frais.
Le PDG de Coopérative U, Dominique Schelcher, a confirmé sur X que les magasins du groupe subissent une cyberattaque depuis la nuit. Il la juge « inacceptable ».
À Mur-de-Bretagne, dans les Côtes-d’Armor, l’Intermarché a annoncé sur Facebook avoir jeté tout son frais, boucherie comprise.
Une note interne aux magasins Intermarché, datée du 12 octobre, confirme une attaque visant Danfoss et des pertes de surgelés. La centrale d’achats y traite en priorité les commandes exceptionnelles de réassort. Pour les clients, l’effet le plus visible tient donc aux rayons frais et surgelés, partiellement vides le temps de la remise en route.
Des magasins Leclerc sont aussi cités par des remontées de terrain. L’enseigne ne l’a pas confirmé à l’heure où nous publions.
Des failles Danfoss déjà détaillées par Claroty, sans lien établi
Le laboratoire Team82 de l’éditeur de cybersécurité Claroty avait documenté des vulnérabilités dans des contrôleurs de froid de Danfoss, dont le modèle AK-SM 800A. Le fabricant a depuis publié un correctif.
Rien ne permet pour l’instant de relier ces failles à l’attaque de la nuit : ni Danfoss ni les enseignes n’ont précisé comment les pirates sont entrés.
Intermarché avait par ailleurs confirmé en août une fuite de données touchant 287 605 clients de son service Drive. Aucun rapport n’a été établi entre cet incident et celui de cette nuit.
Indemnisation des pertes en suspens, enquête attendue
Aucun groupe n’a revendiqué l’attaque et aucune demande de rançon n’a été signalée. Les motivations des pirates restent inconnues. Aucune fuite de données n’a été annoncée à ce stade.
Des cellules de crise ont été ouvertes avec les frigoristes, selon Coopérative U, pour relancer les installations. Une enquête est attendue ; aucun détail n’avait été communiqué à l’heure où nous publions.
Reste à savoir qui supportera les pertes : l’assureur de chaque magasin, le frigoriste ou le fabricant. Dans les cas cités, les pertes se chiffrent en dizaines, voire en centaines de milliers d’euros par magasin, sans bilan national.